
Inledning
Ett värdepappersbolag med tillstånd från Finansinspektionen att bedriva värdepappersrörelse och klassificerat som klass 2 enligt IFR behövde säkerställa en oberoende och ändamålsenlig funktion för riskhantering. För att säkerställa rätt kompetens och en proportionerlig lösning valde bolaget att lägga ut funktionen till en extern part, där NFC anlitades för uppdraget.
I rollen som bolagets funktion för riskhantering ansvarar NFC för att, i nära samarbete med styrelse och ledning, etablera en strukturerad och långsiktigt hållbar riskhantering i bolaget. I uppdragets inledande skede stod bolaget inför implementeringen av det nya regelverket DORA, vilket innebar att operativ motståndskraft och IKT-risker kom att prioriteras som en del av ett bredare arbete med att stärka bolagets riskhantering.
Bakgrund
Gällande regelverk kräver att värdepappersbolag har en oberoende funktion för riskhantering. Eftersom verksamheten inte motiverade en heltidsresurs för funktionen var outsourcing till en extern part en kostnadseffektiv lösning, samtidigt som rätt kompetens kunde säkerställas. För bolaget var det dessutom viktigt att funktionen kunde arbeta nära verksamheten och ha god insyn i den dagliga driften för att tidigt identifiera nya och förändrade risker.
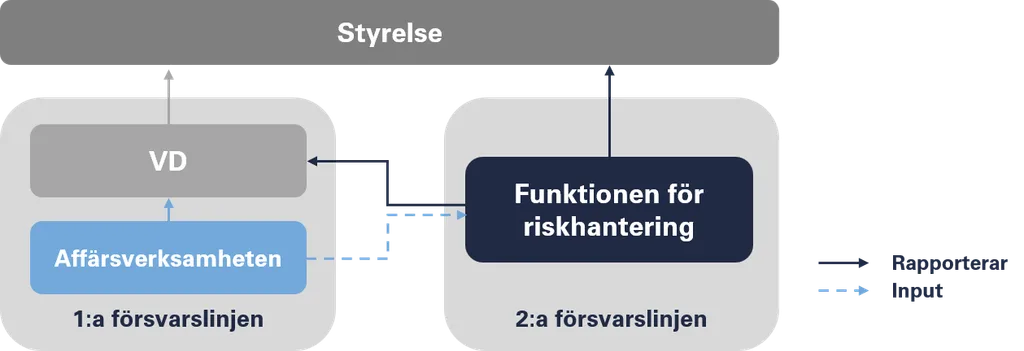
Mot denna bakgrund anlitades NFC för att tillhandahålla bolagets funktion för riskhantering. Det valda upplägget gav bolaget tillgång till relevant expertis som stöd i arbetet med riskhantering och styrning, samtidigt som den interna riskhanteringen kunde stärkas genom löpande stöd, rådgivning och utbildning inom riskrelaterade områden. Valet föll på NFC tack vare våra erfarna medarbetare och metodiska arbetssätt, där en nära dialog med verksamheten kombineras med löpande rapportering till ledning och styrelse.
Utförande
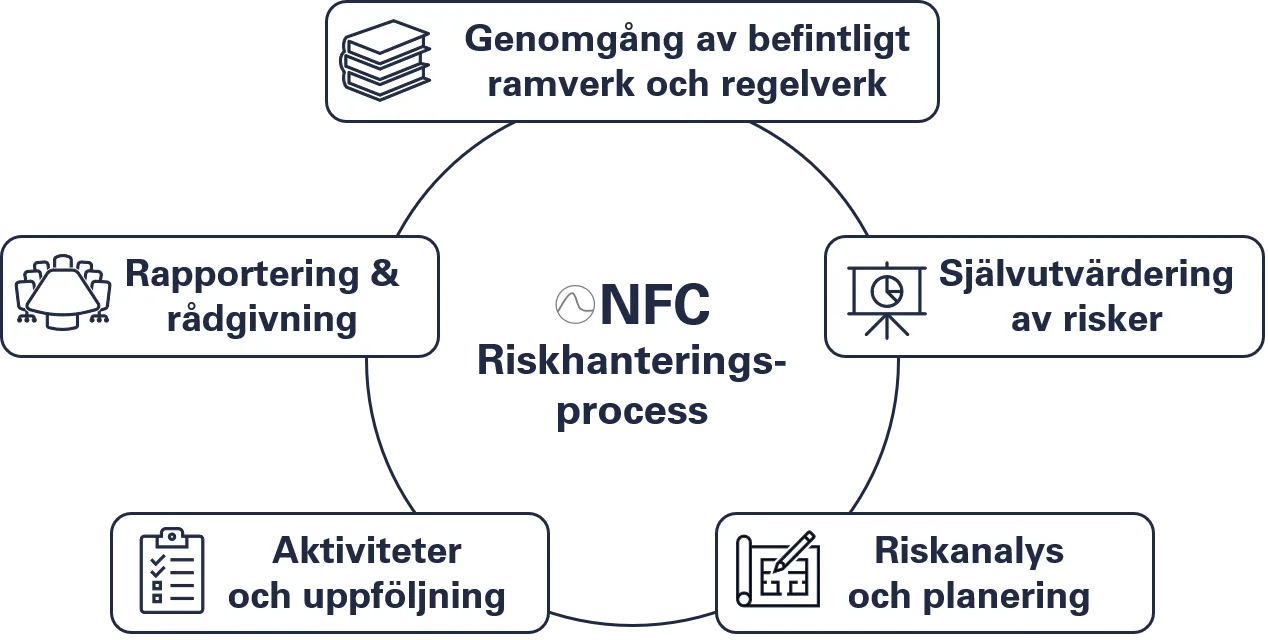
II uppdragets inledande skede genomfördes en genomlysning av bolagets befintliga ramverk för riskhantering mot gällande regelverk, tillsammans med en självutvärdering av risker, för att etablera en tydlig bild av verksamhetens riskprofil. Mot bakgrund av det då kommande DORA-regelverket genomfördes även en gapanalys för att identifiera utvecklingsbehov kopplade till operativ motståndskraft och IKT-risker. Dessa analyser låg till grund för den första årsplanen, där de mest prioriterade områdena adresserades.
Som extern funktion för riskhantering arbetar NFC enligt en strukturerad och återkommande process för att säkerställa en effektiv och verksamhetsnära riskhantering över tid. Arbetet utgår från en löpande cykel där risker identifieras och analyseras, prioriteras i en årlig plan, hanteras genom riktade kontrollaktiviteter samt följs upp genom rapportering och dialog med ledning och styrelse.
En central del av arbetssättet är den årliga självutvärderingen av risker, som genomförs tillsammans med nyckelpersoner i bolaget. Denna ligger till grund för riskanalys och prioritering av kommande års aktiviteter, vilket säkerställer att fokus riktas mot de mest väsentliga riskområdena. Utifrån detta upprättas en årsplan (”riskplan”) som omfattar såväl återkommande moment, såsom framtagande av intern kapital- och riskutvärdering (”IKRU”) och riskrapportering till styrelsen, som mer riktade kontroll- och uppföljningsinsatser.
Genomförandet av riskplanen innefattar löpande kontrollaktiviteter, uppföljning av identifierade brister samt kontinuerlig rapportering till styrelse och ledning. Som en integrerad del av arbetssättet deltar NFC även vid styrelsemöten för att tillföra ett oberoende riskperspektiv samt ge löpande råd och stöd i aktuella beslut och frågeställningar.
Resultat
De inledande analyserna och kontrollerna identifierade ett antal brister och utvecklingsområden. Dessa omsattes i konkreta åtgärdsförslag som prioriterades i den första årsplanen utifrån risknivå, för att därefter följas upp i det fortsatta riskhanteringsarbetet. Den löpande rapporteringen till styrelsen gav samtidigt ledningen en tydligare bild av bolagets risker, vilket stärkte beslutsunderlaget i affärsrelaterade frågor.
Bland de identifierade förbättringsområdena fanns särskilda behov kopplade till anpassningen till DORA, där bolaget saknade en strukturerad kartläggning av informations- och IKT-tillgångar samt tillräcklig kompetens kring IKT-risker på styrelsenivå. För att adressera detta genomfördes bland annat en riktad styrelseutbildning samt en workshop där tillgångar identifierades och dokumenterades i ett register som kan uppdateras löpande.
Inom ramen för uppdraget genomfördes även en granskning av bolagets regulatoriska rapportering. Vid den initiala genomgången identifierades vissa mindre brister, vilka korrigerades inför efterföljande rapporteringstillfälle. Detta bidrog till att stärka kvaliteten och tillförlitligheten i rapporteringen samt minska risken för regulatoriska åtgärder. Sammantaget bidrog uppdraget till att etablera en mer strukturerad, proaktiv och riskbaserad styrning av verksamheten. Genom att integrera riskperspektivet i centrala processer och omsätta identifierade risker i konkreta åtgärder stärktes inte bara regelefterlevnaden, utan även bolagets interna kontroll och förmåga att fatta välgrundade affärsbeslut.
Är ni i behov av en erfaren och oberoende funktion för riskhantering? Läs mer om våra tjänster inom riskhantering och riskkontroll eller kontakta oss direkt så berättar vi mer!


